Ten artykuł powstał częściowo z pomocą sztucznej inteligencji.
W skrócie: Cyber Resilience Act (CRA, po polsku akt o cyberodporności) od 11 września 2026 r. nakłada na producentów produktów z elementami cyfrowymi obowiązek zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów. Wczesne ostrzeżenie trzeba wysłać w ciągu 24 godzin od momentu, w którym producent się o nich dowie, pełne zgłoszenie w ciągu 72 godzin, a raport końcowy później. Zgłoszenia trafiają przez platformę ENISA do krajowego zespołu CSIRT. Obowiązek dotyczy także produktów, które są już na rynku. Ten tekst wyjaśnia, co trzeba zgłaszać, w jakich terminach i jak zbudować proces, który zdąży w 24 godziny.
Obowiązek obejmuje także produkty wprowadzone na rynek przed pełnym stosowaniem CRA 11 grudnia 2027 r.
Za naruszenie obowiązków zgłoszeniowych grozi kara do 15 mln euro lub 2,5% światowego obrotu.
Cyber Resilience Act: kogo dotyczy obowiązek zgłaszania?
Obowiązek zgłaszania z Cyber Resilience Act spoczywa na producencie produktu z elementami cyfrowymi, czyli firmie, która projektuje lub wytwarza produkt i wprowadza go na rynek UE pod własną nazwą. Produktem z elementami cyfrowymi jest zarówno urządzenie z oprogramowaniem (sterownik, licznik, kamera, ładowarka, maszyna z panelem sterowania), jak i samodzielne oprogramowanie sprzedawane klientom. Obowiązki mają też stewardzi oprogramowania open source w zakresie, w jakim wspierają rozwój komponentów używanych komercyjnie.
CRA nie obejmuje produktów, które mają własne przepisy o cyberbezpieczeństwie, na przykład wyrobów medycznych i pojazdów silnikowych. Usługi SaaS co do zasady są poza zakresem, chyba że zdalne przetwarzanie danych jest niezbędne do działania produktu, na przykład chmura, bez której urządzenie smart home nie działa.
Co trzeba zgłosić według CRA?
Cyber Resilience Act przewiduje dwa rodzaje zgłoszeń. Pierwszy dotyczy aktywnie wykorzystywanej podatności, czyli luki, co do której są wiarygodne dowody, że ktoś ją wykorzystał w systemie bez zgody właściciela. Sama informacja o podatności, nawet krytycznej, nie uruchamia obowiązku; uruchamia go dowód, że podatność jest już używana do ataków.
Drugi rodzaj to poważny incydent mający wpływ na bezpieczeństwo produktu. Chodzi o zdarzenie, które osłabia zdolność produktu do ochrony dostępności, autentyczności, integralności lub poufności danych albo funkcji, lub które doprowadziło do uruchomienia złośliwego kodu w produkcie lub w systemach użytkownika. Przykład: przejęcie serwera aktualizacji i rozesłanie zmodyfikowanego firmware.
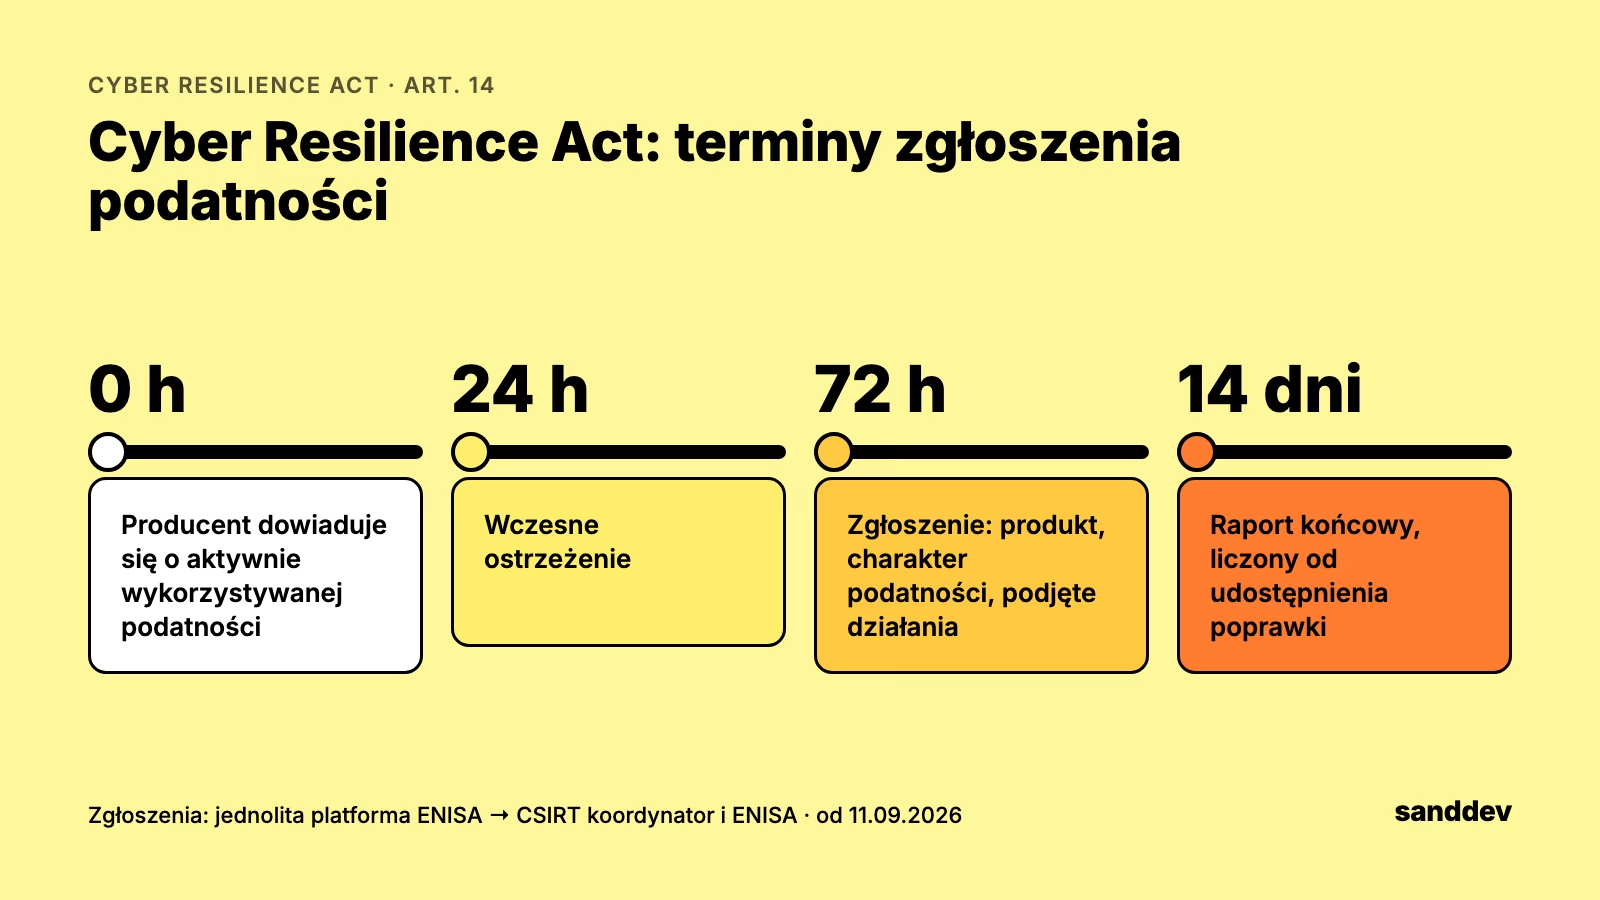
Terminy zgłoszeń: 24 godziny, 72 godziny, 14 dni
Etap
Aktywnie wykorzystywana podatność
Poważny incydent
Wczesne ostrzeżenie
do 24 godzin od uzyskania wiedzy
do 24 godzin od uzyskania wiedzy
Zgłoszenie
do 72 godzin: informacje o produkcie, charakterze podatności i podjętych działaniach
do 72 godzin: charakter incydentu, ocena wstępna, działania naprawcze
Raport końcowy
najpóźniej 14 dni od udostępnienia poprawki lub obejścia
do miesiąca od zgłoszenia
Zgłoszenie składa się jednocześnie do zespołu CSIRT pełniącego rolę koordynatora w państwie głównej siedziby producenta i do ENISA, przez jedną platformę. Zgodnie z FAQ ENISA o platformie zgłoszeniowej platforma ma uprościć zgłoszenia, zwłaszcza gdy produkt jest sprzedawany w wielu krajach. Producent musi też poinformować użytkowników, których dotyczy problem, o podatności lub incydencie i o tym, jak ograniczyć ryzyko.
Dlaczego 24 godziny to problem procesowy, a nie prawny
Termin 24 godzin liczy się od momentu, w którym producent dowiaduje się o wykorzystywanej podatności, a nie od chwili, gdy dział prawny skończy analizę. W praktyce oznacza to, że firma musi mieć gotowe cztery rzeczy, zanim cokolwiek się wydarzy:
Kanał przyjmowania zgłoszeń, na przykład adres security@ i politykę ujawniania podatności opublikowaną na stronie.
Osobę z dyżurem, która w kilka godzin oceni, czy zgłoszenie dotyczy produktu i czy są dowody wykorzystania.
Wiedzę o tym, z czego składa się produkt. Bez SBOM nie da się szybko ustalić, czy podatność w popularnej bibliotece dotyczy firmware w wersji sprzedanej trzy lata temu.
Gotowy szablon zgłoszenia i dostęp do platformy ENISA, sprawdzony przed pierwszym incydentem.
Trzeci punkt jest najczęstszą luką u producentów urządzeń. O tym, jak przygotować SBOM, piszemy w osobnym tekście.
Plan dla producenta na najbliższe tygodnie
Spisz produkty z elementami cyfrowymi, które firma sprzedaje lub wspiera, wraz z wersjami oprogramowania w obiegu.
Wyznacz właściciela procesu i zastępcę oraz ustal, kto podejmuje decyzję o zgłoszeniu.
Opublikuj politykę ujawniania podatności i uruchom kanał zgłoszeń.
Przygotuj SBOM przynajmniej dla aktualnych wersji produktów i monitoruj bazy podatności.
Załóż konto na platformie ENISA i przećwicz zgłoszenie na fikcyjnym scenariuszu.
Zaplanuj sposób dostarczania poprawek: aktualizacje zdalne, instrukcje dla serwisu, komunikaty dla klientów.
Cyber Resilience Act a ustawa o KSC: czy trzeba zgłaszać dwa razy?
Producent, który jest jednocześnie podmiotem kluczowym lub ważnym według ustawy o KSC, może mieć dwa odrębne obowiązki zgłoszeniowe. Cyber Resilience Act dotyczy bezpieczeństwa produktu, który producent sprzedaje: luki w firmware sterownika albo incydentu, który dotknął urządzeń klientów. Ustawa o KSC dotyczy incydentów w systemach samej firmy, na przykład ataku na jej sieć, systemy produkcyjne czy pocztę, i takie incydenty zgłasza się przez system S46 do właściwego zespołu CSIRT.
Jedno zdarzenie może uruchomić oba obowiązki. Jeśli atakujący włamie się do sieci producenta, przejmie serwer aktualizacji i roześle klientom zmodyfikowane oprogramowanie, to jest to jednocześnie incydent w systemach firmy w rozumieniu ustawy o KSC i poważny incydent mający wpływ na bezpieczeństwo produktu w rozumieniu CRA. Terminy w obu reżimach są podobne, ale formularze, adresaci i zakres informacji się różnią. Dlatego procedura obsługi incydentów powinna mieć dwie ścieżki i jasną regułę, kto decyduje, którą z nich uruchomić, a kiedy obie.
Pierwsze 72 godziny: jak to wygląda w praktyce
Weźmy producenta sterowników ogrzewania z modułem Wi-Fi. W poniedziałek o 9:00 badacz bezpieczeństwa pisze na adres security@, że luka w bibliotece obsługującej połączenia sieciowe jest wykorzystywana do przejmowania urządzeń, i podaje przykłady z internetu.
Do 13:00 osoba z dyżuru sprawdza w SBOM, które wersje firmware zawierają podatną bibliotekę, i potwierdza z zespołem, że dowody wykorzystania są wiarygodne.
Do 9:00 we wtorek, czyli w ciągu 24 godzin, producent wysyła przez platformę ENISA wczesne ostrzeżenie: jaki produkt, jakie wersje i w których krajach jest sprzedawany.
Do 9:00 w czwartek, czyli w ciągu 72 godzin, wysyła zgłoszenie z opisem podatności, oceną wpływu i planowanymi działaniami, a klienci dostają informację, jak ograniczyć ryzyko do czasu aktualizacji.
Gdy poprawka jest gotowa i rozesłana, producent ma 14 dni na raport końcowy.
Bez SBOM pierwszy krok potrafi zająć kilka dni zamiast kilku godzin, a termin 24 godzin mija, zanim ktokolwiek wie, których urządzeń dotyczy problem. Dlatego przygotowanie procesu zgłoszeń i SBOM warto prowadzić jako jeden projekt.
Co zrobić, gdy luka jest w komponencie od dostawcy?
Wiele podatności nie pochodzi z kodu producenta, tylko z komponentów: modułu radiowego, systemu operacyjnego czasu rzeczywistego, biblioteki kryptograficznej. Cyber Resilience Act nie zwalnia producenta z obowiązku zgłoszenia tylko dlatego, że błąd zrobił ktoś inny. Jeśli komponent z luką jest w produkcie, a luka jest aktywnie wykorzystywana, terminy biegną dla producenta. Warto więc wpisać do umów z dostawcami komponentów obowiązek szybkiego informowania o podatnościach i dostarczania poprawek, a w monitorowaniu śledzić komunikaty bezpieczeństwa najważniejszych dostawców. CRA wymaga też, żeby producent, który znajdzie podatność w komponencie, także open source, poinformował o niej podmiot, który ten komponent utrzymuje.
Kto w firmie powinien odpowiadać za zgłoszenia CRA?
Odpowiedzialność za zgłoszenia według Cyber Resilience Act najlepiej przypisać jednej osobie z zastępcą, zwykle z działu rozwoju produktu albo bezpieczeństwa, a nie z działu prawnego. Prawnik powinien uczestniczyć w procesie, ale decyzja, czy dowody wykorzystania podatności są wiarygodne i których wersji produktu dotyczy problem, jest techniczna. W mniejszych firmach rolę tę często łączy się z funkcją kierownika produktu. Dyżur musi obejmować także weekendy i święta, bo termin 24 godzin nie zatrzymuje się w piątek po południu. Dobrą praktyką jest też rejestr wszystkich zgłoszeń i decyzji, łącznie z decyzjami o braku obowiązku zgłoszenia, bo organ nadzoru może o nie zapytać.
Proces zgłaszania podatności w 24 godziny wbudowany w produkt
Sanddev pomaga producentom urządzeń i oprogramowania zbudować techniczną część procesu: inwentarz komponentów i SBOM w procesie budowania, monitorowanie podatności, mechanizm bezpiecznych aktualizacji i przegląd kodu produktu. Pracowaliśmy z firmami z produkcji i branży półprzewodników; więcej o tym na stronie o branżach, dla których pracujemy. Kwalifikację prawną produktu zostawiamy prawnikom.
Najczęściej zadawane pytania
Od kiedy obowiązuje zgłaszanie podatności według Cyber Resilience Act?
Obowiązek zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów według Cyber Resilience Act obowiązuje od 11 września 2026 r. Pozostałe wymagania CRA, w tym oznakowanie CE i SBOM, stosuje się od 11 grudnia 2027 r.
Ile czasu ma producent na zgłoszenie podatności w CRA?
Producent ma 24 godziny na wczesne ostrzeżenie i 72 godziny na pełne zgłoszenie od chwili, gdy dowie się o aktywnie wykorzystywanej podatności. Raport końcowy składa najpóźniej 14 dni po udostępnieniu poprawki.
Gdzie zgłasza się podatności według CRA?
Podatności i poważne incydenty według CRA zgłasza się przez jednolitą platformę zgłoszeniową ENISA. Zgłoszenie trafia jednocześnie do ENISA i do zespołu CSIRT koordynatora w państwie głównej siedziby producenta.
Czy CRA dotyczy produktów sprzedanych przed 2027 r.?
Tak, w zakresie zgłaszania. Obowiązki zgłoszeniowe z Cyber Resilience Act obejmują także produkty z elementami cyfrowymi wprowadzone na rynek przed 11 grudnia 2027 r., jeśli producent dowie się o wykorzystywanej podatności lub poważnym incydencie.
Jakie kary grożą za brak zgłoszenia według CRA?
Za naruszenie obowiązków zgłoszeniowych Cyber Resilience Act przewiduje kary administracyjne do 15 mln euro lub do 2,5% całkowitego rocznego światowego obrotu producenta, w zależności od tego, która kwota jest wyższa.
Czy samo wykrycie podatności trzeba zgłosić?
Nie. Obowiązek zgłoszenia według CRA powstaje, gdy podatność jest aktywnie wykorzystywana, czyli są wiarygodne dowody, że ktoś jej użył bez zgody właściciela systemu. Podatności bez takich dowodów producent usuwa w ramach zwykłego procesu.