Ten artykuł powstał częściowo z pomocą sztucznej inteligencji.
W skrócie: SZBI, czyli system zarządzania bezpieczeństwem informacji, to główny obowiązek podmiotów kluczowych i ważnych według znowelizowanej ustawy o KSC; trzeba go wdrożyć do 3 kwietnia 2027 r. SZBI obejmuje także bezpieczeństwo łańcucha dostaw, a więc firmy, które piszą, utrzymują i hostują oprogramowanie. W praktyce oznacza to ocenę dostawców według ich krytyczności, zapisy bezpieczeństwa w umowach i regularny przegląd. Ten tekst pokazuje, jak to zrobić w odniesieniu do software house’ów i freelancerów, bez tworzenia papierowej fikcji.
Bezpieczeństwo łańcucha dostaw to jeden ze środków z art. 21 ust. 2 lit. d dyrektywy NIS2.
Przy ocenie dostawców firma ma uwzględnić m.in. jakość ich produktów i praktyk bezpieczeństwa, w tym procedur bezpiecznego wytwarzania (art. 21 ust. 3).
ENISA w czerwcu 2025 r. opublikowała wytyczne techniczne do środków NIS2, w tym do polityki bezpieczeństwa łańcucha dostaw.
SZBI w ustawie o KSC: co to jest?
System zarządzania bezpieczeństwem informacji to zestaw zasad, procesów i środków, przez które firma zarządza ryzykiem dla swoich systemów i danych. Znowelizowana ustawa o KSC wymaga go od podmiotów kluczowych i ważnych. SZBI często buduje się w oparciu o normę ISO/IEC 27001, ale sam certyfikat nie jest wymagany i nie zastępuje wdrożenia przepisów ustawy.
SZBI to nie tylko polityki. Obejmuje inwentarz aktywów, analizę ryzyka, kontrolę dostępu, obsługę incydentów, ciągłość działania i bezpieczeństwo przy wytwarzaniu i utrzymaniu oprogramowania. Terminy wdrożenia i pozostałe obowiązki opisujemy w tekście o tym, jakie są terminy z ustawy o KSC dla aplikacji firmy.
Bezpieczeństwo łańcucha dostaw: dlaczego dotyczy software house’ów
Dostawca oprogramowania ma często dostęp, którego nie ma nikt inny: do kodu źródłowego, serwerów produkcyjnych, baz danych i kont administracyjnych. Jeśli jego bezpieczeństwo zawiedzie, zawodzi bezpieczeństwo firmy. Dlatego bezpieczeństwo łańcucha dostaw w SZBI obejmuje nie tylko dostawców sprzętu i chmury, ale też software house’y, freelancerów i agencje, które utrzymują strony i aplikacje.
Według wytycznych technicznych ENISA do środków NIS2 firma powinna mieć politykę bezpieczeństwa łańcucha dostaw, która określa wymagania wobec dostawców, wpływa na ich wybór i przekłada się na zapisy w umowach.
Ocena dostawców w SZBI: od czego zacząć
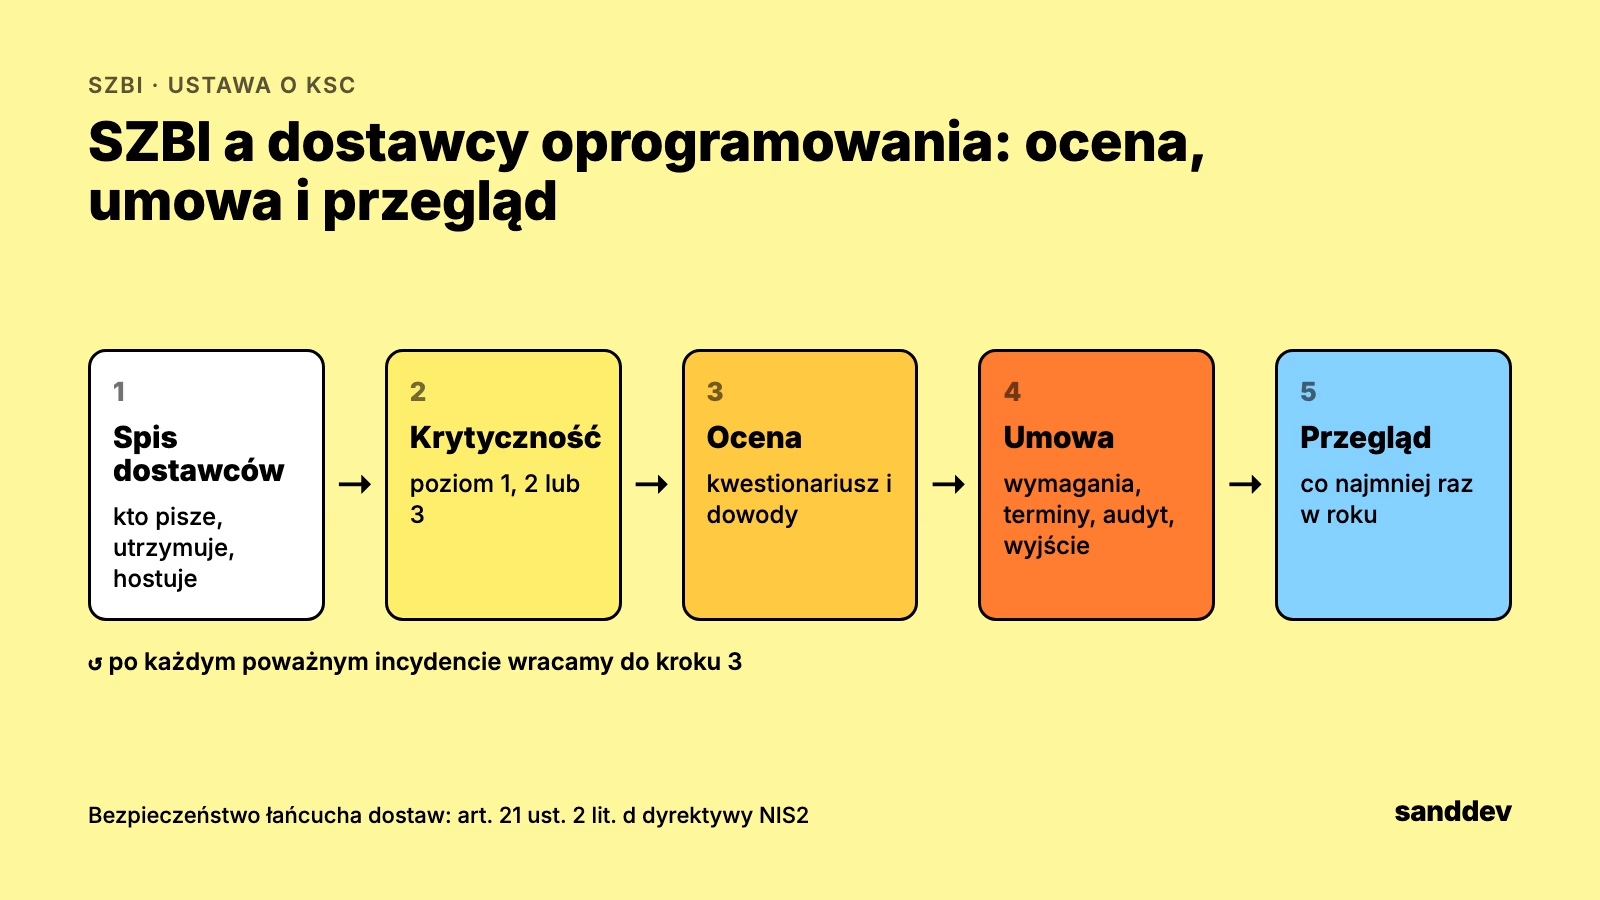
Spisz dostawców oprogramowania: kto napisał, kto utrzymuje i kto hostuje każdą aplikację.
Podziel ich według krytyczności. Dostawca z dostępem do produkcji i danych klientów wymaga głębszej oceny niż autor strony informacyjnej.
Dla krytycznych dostawców przygotuj kwestionariusz i poproś o dowody, nie tylko deklaracje.
Oceń odpowiedzi, zapisz ryzyka i ustal, co dostawca musi poprawić.
Przeglądaj krytycznych dostawców co najmniej raz w roku i po każdym poważnym incydencie.
O co pytać software house: kwestionariusz
Jak wygląda proces wytwarzania: przegląd kodu, testy bezpieczeństwa, analiza zależności.
Czy dostawca prowadzi SBOM dla dostarczanego oprogramowania.
W jakim czasie usuwa krytyczne podatności i jak informuje o nich klienta.
Jak zarządza dostępem do systemów klienta: konta imienne, uwierzytelnianie wieloskładnikowe, odbieranie dostępu po zakończeniu pracy.
W jakim czasie zgłosi klientowi incydent po swojej stronie.
Czy korzysta z podwykonawców i jak ich kontroluje.
Gdzie przechowuje kod i dane klienta oraz kto ma do nich dostęp.
Czy klient ma pełny dostęp do kodu źródłowego i dokumentacji.
Co wpisać do umowy z dostawcą oprogramowania
Ocena bez umowy niewiele daje. Umowa z krytycznym dostawcą oprogramowania powinna zawierać: wymagania bezpieczeństwa wobec wytwarzania i utrzymania, czasy reakcji na podatności i incydenty, obowiązek zgłaszania incydentów, prawo do audytu lub do otrzymania raportów z testów, zasady korzystania z podwykonawców, przekazanie kodu źródłowego i dokumentacji oraz plan wyjścia, czyli sposób przekazania systemu innemu wykonawcy. Ostatni punkt jest często pomijany, a to on decyduje, czy firma nie zostanie z aplikacją, której nikt nie potrafi utrzymać.
Jak udokumentować bezpieczeństwo łańcucha dostaw w SZBI
Audytor zapyta nie tylko o politykę, ale o dowody: listę dostawców z oceną krytyczności, wypełnione kwestionariusze, raporty z przeglądów, umowy z zapisami bezpieczeństwa i historię działań po znalezionych problemach. Najmocniejszym dowodem jest niezależny przegląd techniczny aplikacji dostarczonej przez dostawcę, bo pokazuje, jak jest naprawdę, a nie jak dostawca to opisał. Do takiego przeglądu można użyć listy kontrolnej opartej na OWASP Top 10.
Poziomy krytyczności dostawców: przykład podziału
Nie każdy dostawca wymaga takiej samej uwagi. Podział na trzy poziomy pozwala skupić wysiłek tam, gdzie ryzyko jest największe.
Poziom 1, krytyczny: dostawca ma dostęp do środowiska produkcyjnego, danych klientów lub kodu źródłowego systemów, bez których firma nie działa, na przykład software house utrzymujący system zamówień albo firma hostująca portal klienta. Wymaga pełnego kwestionariusza z dowodami, zapisów bezpieczeństwa w umowie i przeglądu co najmniej raz w roku.
Poziom 2, istotny: dostawca dostarcza oprogramowanie ważne dla działania firmy, ale bez stałego dostępu do produkcji i danych, na przykład autor modułu raportowego albo dostawca komercyjnej biblioteki. Wystarczy skrócony kwestionariusz, podstawowe zapisy w umowie i przegląd co dwa lata lub przy zmianie zakresu.
Poziom 3, niski: dostawca nie ma dostępu do systemów ani danych, a jego produkt nie jest krytyczny, na przykład autor strony informacyjnej. Wystarczy wpis do wykazu dostawców i standardowe warunki umowy.
Poziom przypisuje się na podstawie dostępu i wpływu na działanie firmy, a nie wartości umowy. Mały freelancer z hasłem administratora do bazy klientów jest dostawcą krytycznym, nawet jeśli jego faktura wynosi kilka tysięcy złotych miesięcznie.
Najczęstsze błędy w ocenie dostawców oprogramowania
Ocena na podstawie deklaracji. Kwestionariusz bez dowodów, takich jak raporty z testów, polityki czy przykładowy SBOM, mówi więcej o umiejętnościach pisarskich dostawcy niż o jego bezpieczeństwie.
Pominięcie freelancerów i małych dostawców, bo „to tylko jedna osoba”. To często oni mają najszerszy dostęp i najmniej procedur.
Brak przeglądu po zakończeniu współpracy. Konta, klucze i dostępy VPN byłych dostawców potrafią działać latami.
Umowa bez planu wyjścia. Gdy współpraca się kończy, firma odkrywa, że nie ma kodu źródłowego, dokumentacji ani dostępu do serwerów.
Jednorazowa ocena. Dostawca, który był bezpieczny trzy lata temu, mógł od tego czasu zmienić zespół, podwykonawców i sposób pracy.
Dobrze prowadzona ocena dostawców nie musi być ciężka. Zaczyna się od listy i podziału na poziomy, a pogłębioną pracę wykonuje się tylko dla kilku najważniejszych relacji. Dla wielu średnich firm to kilku dostawców, a nie kilkudziesięciu, i właśnie od nich warto zacząć przygotowania do terminu z ustawy o KSC.
Ocena dostawcy z perspektywy software house’u
Dobry dostawca oprogramowania nie traktuje kwestionariusza bezpieczeństwa jak przeszkody. Firmy, które poważnie podchodzą do bezpieczeństwa, mają gotowe odpowiedzi: opis procesu wytwarzania, politykę obsługi podatności, przykładowy raport z testów, wzór SBOM i listę podwykonawców. Jeśli dostawca prosi o kilka tygodni na odpowiedź na podstawowe pytania albo odpowiada ogólnikami, to także jest informacja.
Warto zwrócić uwagę na to, jak dostawca reaguje na prośbę o dostęp do kodu źródłowego i dokumentacji. Odmowa albo zapis, że kod pozostaje własnością dostawcy bez możliwości przekazania, oznacza, że po zakończeniu współpracy firma zostanie z systemem, którego nikt inny nie utrzyma. Z perspektywy ustawy o KSC to ryzyko dla ciągłości działania, które powinno trafić do analizy ryzyka w SZBI.
Nowych dostawców najlepiej oceniać przed podpisaniem umowy, kiedy firma ma największy wpływ na warunki. Przy obecnych dostawcach dobrym momentem jest najbliższe przedłużenie umowy albo zmiana zakresu prac. Dostawcy, z którymi współpraca trwa od lat bez żadnych zapisów dotyczących bezpieczeństwa, powinni trafić na początek kolejki, bo zwykle mają najszerszy dostęp i najmniej udokumentowane zasady.
Techniczna ocena dostawców oprogramowania do SZBI
Sanddev jest software house’em, więc zna te pytania z obu stron. Pomagamy firmom ocenić dostawców technicznie: przeglądamy kod i infrastrukturę dostarczonych aplikacji, oceniamy proces wytwarzania i przygotowujemy wnioski do SZBI. Opisujemy to na stronie o tym, jak wygląda niezależna ocena techniczna dostawców oprogramowania.
Najczęściej zadawane pytania
Co to jest SZBI w ustawie o KSC?
SZBI to system zarządzania bezpieczeństwem informacji, który podmioty kluczowe i ważne muszą wdrożyć według znowelizowanej ustawy o KSC do 3 kwietnia 2027 r. Obejmuje m.in. analizę ryzyka, kontrolę dostępu, obsługę incydentów i bezpieczeństwo łańcucha dostaw.
Czy SZBI obejmuje dostawców oprogramowania?
Tak. SZBI według ustawy o KSC obejmuje bezpieczeństwo łańcucha dostaw, czyli także software house’y, freelancerów i firmy hostingowe, które piszą, utrzymują lub hostują oprogramowanie firmy.
Czy do SZBI potrzebny jest certyfikat ISO 27001?
Nie. Ustawa o KSC nie wymaga certyfikatu ISO/IEC 27001. Norma ułatwia zbudowanie SZBI, ale certyfikat nie zastępuje wdrożenia obowiązków z ustawy ani sprawdzenia, jak działają systemy i dostawcy.
Jak często trzeba oceniać dostawców oprogramowania?
Krytycznych dostawców warto przeglądać co najmniej raz w roku i po każdym poważnym incydencie po ich stronie. Częstotliwość dla pozostałych dostawców zależy od ich znaczenia dla firmy i wyników analizy ryzyka.
Co powinna zawierać umowa z software house’em według NIS2?
Umowa z krytycznym dostawcą oprogramowania powinna określać wymagania bezpieczeństwa, czasy reakcji na podatności i incydenty, obowiązek zgłaszania incydentów, prawo do audytu, zasady podwykonawstwa, dostęp do kodu źródłowego i plan przekazania systemu innemu wykonawcy.